Passwörter 101
Ein sicheres Passwort ist in der heutigen digitalen Welt eine Pflicht, die man nicht vernachlässigen sollte. Passwörter wie “123456” und “Passwort8” sind zwar leicht zu merken, gehören jedoch nicht zu den Goldstandards der Sicherheit.
Jeder hat die Empfehlung schon einmal gehört: Stelle sicher, dass dein Passwort aus Zeichen aller Art gemischt ist: Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen.
Diese Empfehlung gilt als überholt, da “N+53#filM@” zwar kompliziert für uns Menschen aussieht, es für einen Computer aber keinen Unterschied macht.
Passwörter wie “N+53#filM@” sehen für uns Menschen zwar kompliziert aus, für einen Computer bereiten die Art der Zeichen aber weniger Kopfschmerzen.
Zusätzlich sind Menschen eher faul und kompensieren die komplizierten Zeichen mit einer kurzen Zeichenfolge, oder damit das gleiche Passwort bei mehreren Logins zu verwenden was grundsätzlich nicht zu empfehlen ist.
Stellt euch vor, ihr würdet versuchen, ein Zahlenschloss zu knacken, indem ihr jedes einzelne Rädchen dreht, bis es aufgeht. Das wäre ein Brute-Force-Angriff. Verwendet man einen Computer für einen sogenannten “Brute-Force-Angriff”, so versucht der Rechner, jede einzelne Kombination der möglichen Zeichen auszutesten, bis irgendeine davon das richtige Passwort ist. Jede Variation zu testen, beansprucht Energie und vor allem Zeit! Eine Methode, es dem Computer also schwerer zu machen, ist es, ein möglichst langes Passwort zu verwenden, denn mit jedem Zeichen steigt der Aufwand exponentiell. Je mehr Zeichen, ein Passwort hat, desto schwerer ist es zu erraten. Jedes Zeichen, könnte theoretisch ein anderes beliebiges Zeichen sein.
Beispiel
Bei dem Passwort “Banane8” muss ein Computer, ein ‘Brute-Force’-Werkzeug, nur 7 Zeichen erraten.
Bei einem Passwort wie:
“iphone-september-matcher-unmanned-crisply-astronaut”
muss der Computer 51 Zeichen erraten und wenn sich auch nur ein Zeichen dabei ändert, stimmt es nicht. Die Länge macht das Passwort sicherer.
Passphrasen
Das letztere Passwort ist eigentlich vielmehr eine “Passphrase”, ein Pass-Satz.
Die Passphrase:
iphone-september-matcher-unmanned-crisply-astronaut
könnte man auch mit den allbekannten Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen kombinieren.
Das könnte dann so aussehen:
Reroute-Subscript-Sprang2-Acts-Quiet-Charred
Der Vorteil von Passphrasen gegenüber Passwörtern ist, dass wir Menschen uns Wörter viel besser
merken können als zufällige Folgen von Zeichen wie hier:
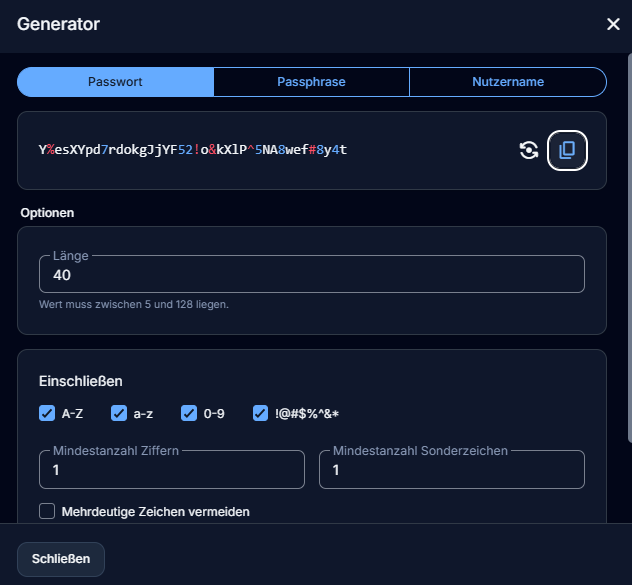
Y%esXYpd7rdokgJjYF52!o&kXlP^5NA8wef#8y4t
Für den Computer ist das aber egal, denn er weiß nur, dass er Zeichen generieren soll.
Wie merke ich mir diese komischen Passwörter/Passphrases?
Passwortmanager!
Passwortmanager haben zwei Grundfunktionen: Passwörter, mitsamt Benutzernamen etc. abzuspeichern und Passwörter zu generieren. Die Daten werden dabei stark E2EE verschlüsselt.
Die obigen Passwörter wurden mit dem Tool Bitwarden generiert.
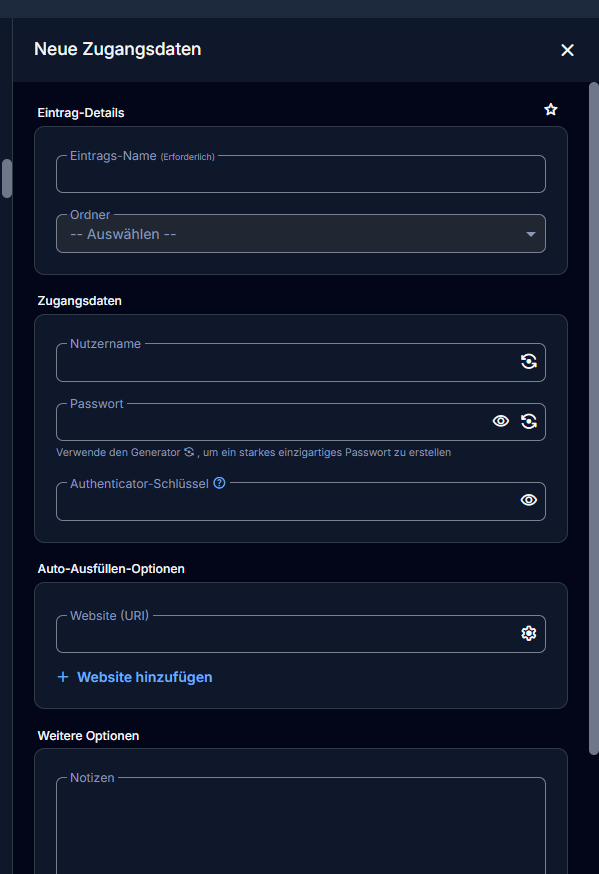
Durch einen Passwortmanager muss man sich theoretisch nur ein einziges Masterpasswort merken.
Den Login kann und sollte man mit der typischen 2‑Faktor-Authentifizierung (2FA) absichern.
Zusätzlich gibt es in den allermeisten Fällen die Möglichkeit, die Passwörter automatisch ausfüllen zu lassen, solange man eben angemeldet ist.
Wenn man oft das Gerät, oder den Browser wechselt, sind dedizierte Passwortmanager oft praktischer und bieten meist auch mehr Funktionen.
Fun Fact: Beim Google Password Manager sind die Daten zwar verschlüsselt, aber nicht Ende-zu-Ende: Google hat theoretisch Zugriff darauf.
Auch Microsoft Edge hatte erst dieses Jahr eine Schwachstelle, bei der technisch versierte Menschen, die Passwörter einfach als Klartext auslesen konnten. Die Passwörter, die man mit Edge gespeichert hatte, landeten unverschlüsselt im Speicher des Computers und jeder mit Zugriff auf das Gerät könnte es auslesen.
Bitwarden
- Kostenlos
- Open Source
- Cloud
- Browser-Erweiterung
- Für den Komfort von Cloud und zusätzlich Open Source
KeePass oder KeePassXC
- Kostenlos
- Open Source
- Keine Browser-Erweiterung möglich
- Keine Cloud-Synchronisierung
- Für Personen, die maximale Kontrolle wollen
Was, wenn der Anbieter gehackt wird?
Grundsätzlich werden die Passwörter verschlüsselt, noch bevor es den lokalen Computer verlässt. Selbst wenn der Anbieter gehackt wird, ist dort kein Masterpasswort zu finden, das man entschlüsseln könnte.
Was, wenn ich mein Masterpasswort vergesse?
Don’t.
Es gibt Wiederherstellungsmöglichkeiten bei Anbietern mit Cloud. Das Vergessen ist aber ein berechtigtes Risiko, deshalb schreibt man es am besten irgendwo nieder und bewahrt es sicher auf.
Einen Passwortmanager einzurichten ist zu kompliziert
Es dauert genauso lange einzurichten, wie jedes andere Programm und spart einem in der Zukunft Kopfschmerzen und Zeit.
Multi-Faktor-Authentifikation und Yubikeys
Extra Sicherheit wird meist durch Multi-Faktor-Authentifikation (MFA) gewährleistet, bzw. so soll es sein. Jeder kennt den Prozess, wenn man ein Passwort eingibt und sich dann noch zusätzlich mit einem Code verifizieren muss, den man per Mail oder SMS bekommen hat.
E-Mail und SMS können aber theoretisch abgefangen werden und sind nicht verschlüsselt.
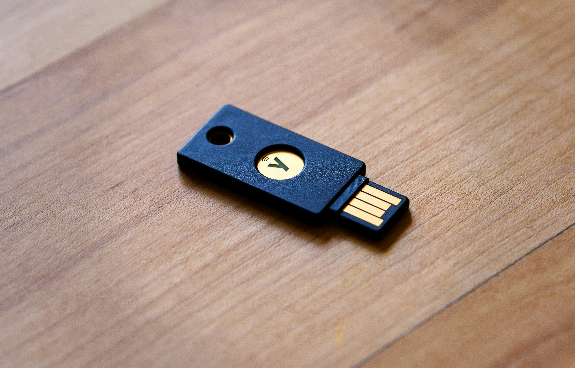
Hier kommt der Yubikey zum Einsatz. Ein Yubikey wird von der Firma Yubico verkauft und ist schlicht gesagt ein physischer Schlüssel, ähnlich wie ein USB-Stick.
Anstatt einen SMS-Code einzugeben, steckt man den Yubikey in das Gerät oder tippt es per NFC‑Funktion, wie beim kontaktlosen Bezahlen, an.
Der Vorteil eines solchen Hardware-Keys ist es, dass ein Hacker diesen nicht einfach im Internet stehlen kann. Es gibt sogar Yubikeys, die nur zusammen mit dem Fingerabdruck funktionieren, falls dieser gestohlen wurde.
Der Yubikey findet sich vor allem bei Firmen-Accounts oder wichtigen Datenbanken im Gebrauch.
Preis variiert je nach Produktwahl, etwa 30€ bis 70€.
Authentifikations-Apps
Möchte man nicht den extra Weg gehen, gibt es auch Authentifikations-Apps wie Google Authenticator, Authy, oder 2FAS (Open Source).
Diese Apps generieren zeitbasierte Codes, welche die SMS‑Codes ersetzen, die, wie vorher besprochen, als unsicher gelten.
Apps:
- Aegis
- 2FAS
- Bitwarden Authenticator
- Authy